個人情報を守る
氏名・住所・連絡先・クレジット情報などの流出につながる脆弱性を見つけ、対策の優先順位を明確にします。
デジタルサービスの診断から修正、監視、組織づくりまで。JP-SECは、AIと専門家の知見でセキュリティホールやサイバー攻撃に向き合う、サイバーディフェンスサービスです。
DEFEND WITH JP-SEC. CONNECT WITH JP-LINK.
 AI CYBER DEFENSE
守るのは、個人データ、金融情報・取引記録、知的財産、インフラ・社会基盤のデータ。システムが大きく複雑になるほど、継続的な診断と改善が欠かせません。
氏名・住所・連絡先・クレジット情報などの流出につながる脆弱性を見つけ、対策の優先順位を明確にします。
システムの暗号化による業務停止や身代金要求のリスクに向き合い、弱点の改善と攻撃の兆候の検知を支援します。
金融資産・取引データの改ざんや不正送金などのリスクに対し、認証・権限・設定を横断的に確認します。
AIとの対話で根本原因を探り、修正PRの生成から再診断、継続監視までつなぎます。技術面だけでなく、規程・役割・運用の整備も支援します。
AIと専門家の知見を組み合わせ、組織のセキュリティ成熟度の向上に伴走します。
自然言語で現状をヒアリングし、脆弱性の根本原因を深掘り。国内・国際基準を横断して、セキュリティギャップを可視化します。
診断結果から修正方針と具体的な修正コードを提案し、レビューしやすいプルリクエスト(PR)を生成。承認後に反映し、再診断で改善を検証します。
資産・脆弱性・設定変更を継続的に把握。変化や異常を検知し、アラート通知とトレンド分析で攻撃の兆候を早期に可視化します。
方針・規程の運用定着、役割と責任の明確化、継続的改善(PDCA)の仕組みづくりを支援。技術と制度の両面から組織を支えます。
AIの提案を無条件に適用するのではなく、レビュー・承認済みPRによる修正と再診断を通じて、改善の結果を確認します。
製品カタログに記載された領域を横断的に確認し、リスクを整理します。対象システムに応じて、具体的な診断範囲を定めます。
OWASP Top 10 / NIST CSF 2.0 / CIS Controls v8 / ISO/IEC 27001:2022 / J-CSOCガイドライン / JISEC / 金融系FISC / 個人情報保護法
上記はカタログに記載された参照基準・制度です。認証取得や法令適合、すべての脆弱性の発見・攻撃防止を保証するものではありません。一時的な対処から、継続的に改善できる体制へ。組織を支える3つの支援領域です。
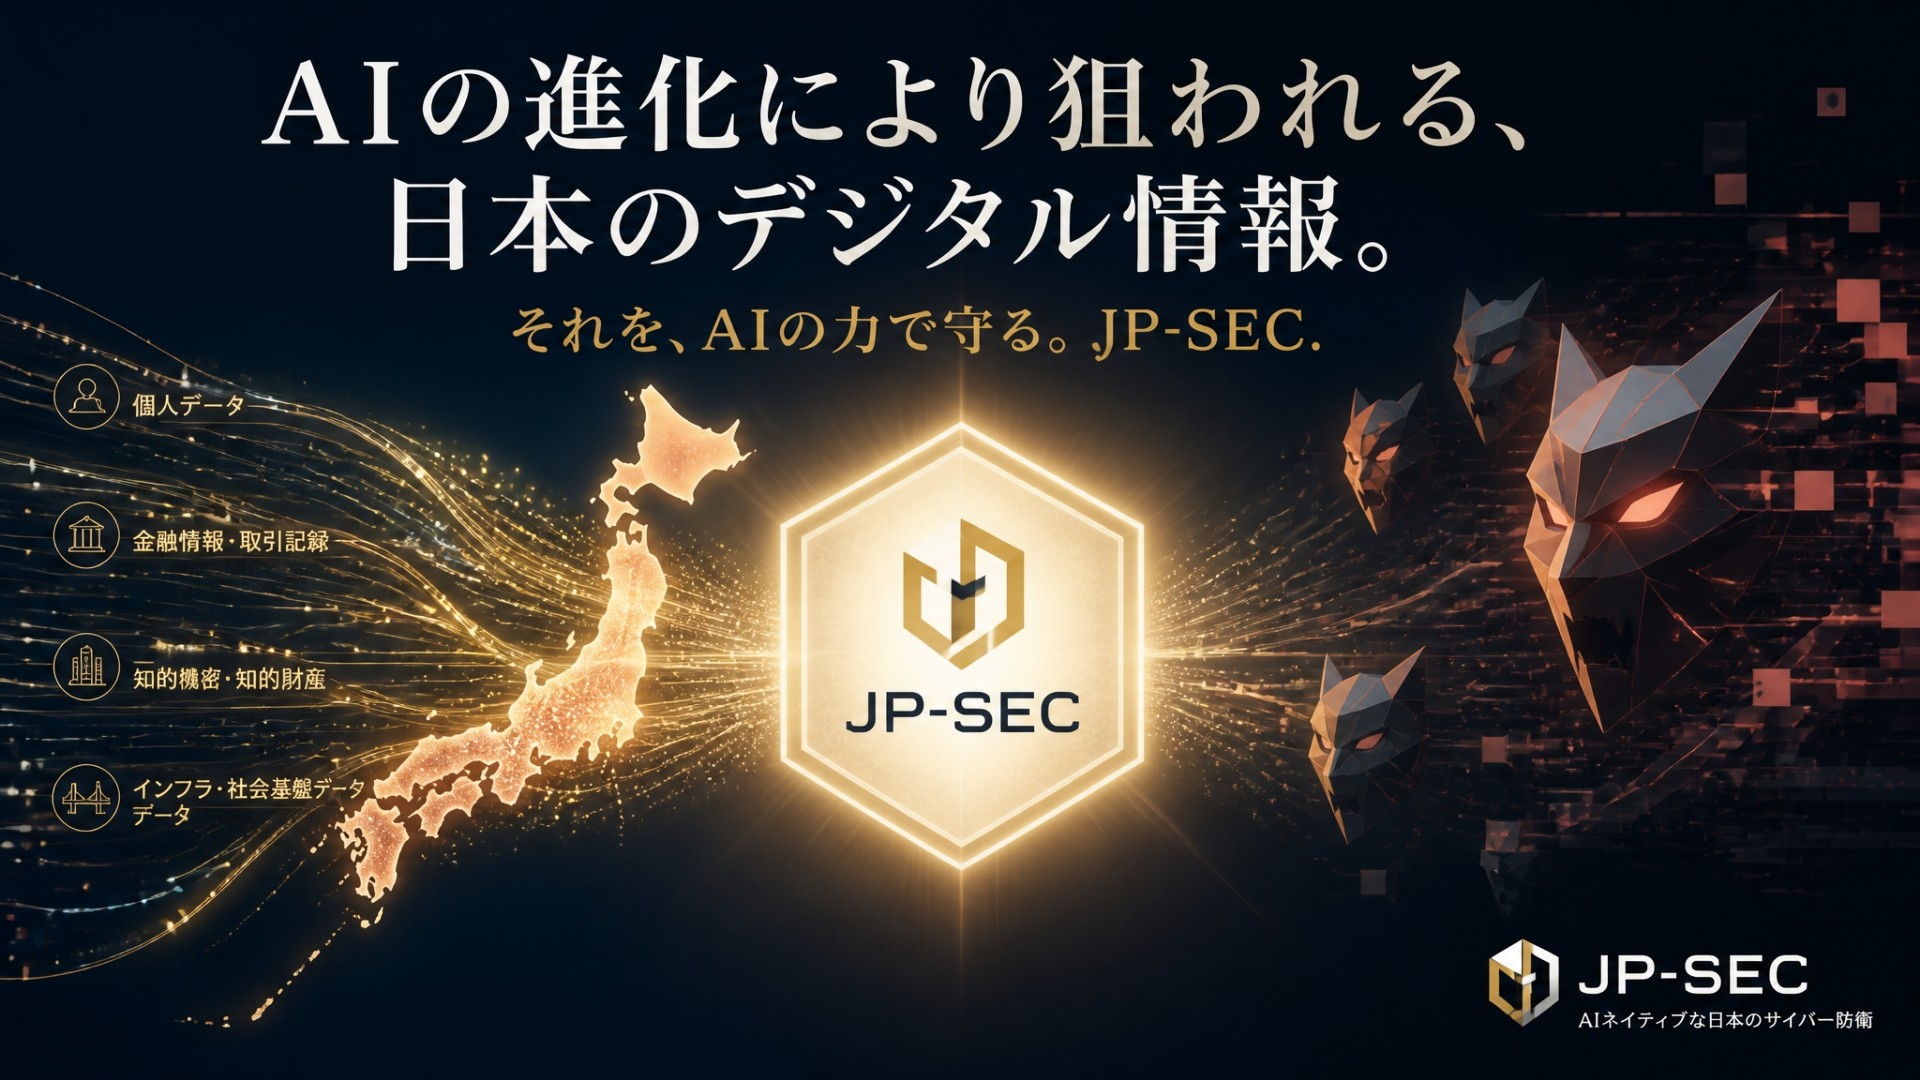
サービスの全体像、機能詳細、診断項目をまとめた製品カタログです。本ページは、この資料をもとに構成しています。
製品カタログをダウンロードPowerPoint(.pptx)/全5ページ/約2.0 MB
GET STARTED
サービスのセキュリティ対策から、JP-LINKとの組み合わせまで。現在のシステムと課題に合わせてご相談ください。